
Entra ID Agent Blueprint
Neuer Default-Wert für ihre Tenant-Härtung: Benutzer können eigenverantwortlich im Tenant anlegen. Das werden die meisten Firmen erst einmal nicht erlauben. So schalten Sie es ab und entfernen bestehende Agenten.
MC1506733 Action may be required: Review who can create agents in Microsoft Entra
Am 13. Oktober hat Microsoft im Message Center eine entsprechende Meldung veröffentlicht, das Anwender ab dem 4. November eigene Agenten anlegen können:

Quelle:
https://admin.cloud.microsoft/#/MessageCenter/:/messages/MC1506733
Ich bin allerdings nicht sicher, warum die neue Einstellung erst ab 4. November wirksam werden sollte. Bei mindestens einem Tenant habe ich gesehen, dass ein User schon am 28. Okt einen Agenten anlegen konnte.
- Action may be required: Review who can
create agents in Microsoft Entra
https://admin.cloud.microsoft/#/MessageCenter/:/messages/MC1506733 - MC1506733 - Action may be required:
Review who can create agents in Microsoft
Entra | Microsoft 365 Message Center Archive
https://mc.merill.net/message/MC1506733 - MC1506733: Action may be required:
Review who can create agents in Microsoft
Entra | DeltaPulse
https://deltapulse.app/item/MC1506733
Agent oder Blueprint ein Sicherheitsrisiko?
Damit stellt sich natürlich noch die Frage, ob so ein Agent nun ein Sicherheitsrisiko darstellt. Der Blueprint ist ein Objekt im Entra ID, welcher auch Berechtigungen erhalten kann. In der Regel sollte das sicher sein aber Konfigurationsfehler können natürlich schon erfolgen, so dass das Objekt vielleicht mehr Rechte bekommt, als erwartet wurde. Vom Blueprint werden dann ein oder mehrere Agenten abgeleitet, die ihrerseits weitere Berechtigungen erhalten können. Agenten und Blueprints können auch über Tenant-Grenzen hinweg verwendet werden.
Es könnte also bald passieren, dass ein Angreifer mit einem Tenant einen Agenten anlegt und andere Benutzer einlädt, diesen zuzulassen.
Es gibt also Gründe, warum Sie die Anlage und Verwaltung von Agenten nicht den Anwendern überlassen sollten
Das bedeutet im Umkehrschluss aber auch. dass Sie als Betreiber sich ein Provisioning-Modell überlegen müssen, damit Anwender bei Bedarf wirklich einen Agenten einrichten lassen können. Wir sollten den Anwender dann aber nicht zum "Owner" oder "Sponsor" des Kontos machen.
- Phishing mit Consent-Anforderung
- Risiko orgweiter Consent
- Ecosystem partner agents available in Agent 365
https://learn.microsoft.com/en-us/microsoft-agent-365/third-party-agents - Entra Agent ID: The blueprint blast radius
https://securitylabs.datadoghq.com/articles/agent-id-blueprint-blast-radius/ - Entra Agent ID: Inside a cross-tenant agent compromise
https://securitylabs.datadoghq.com/articles/agent-id-inside-agent-compromise/ - Maester Test 1225 - Ermitteln der
Einstellung
https://github.com/maester365/maester/blob/main/tests/maester/entra/Test.MT.1225.md
Auf https://maester.dev/docs/tests/maester/ sind noch sehr viele weitere Tests zu Agenten beschrieben.
Anlage von Agenten verhindern
Ehe Sie über von Anwendern angelegte Agenten vielleicht
ein mögliches Datenschutzproblem haben, sollten Sie diese
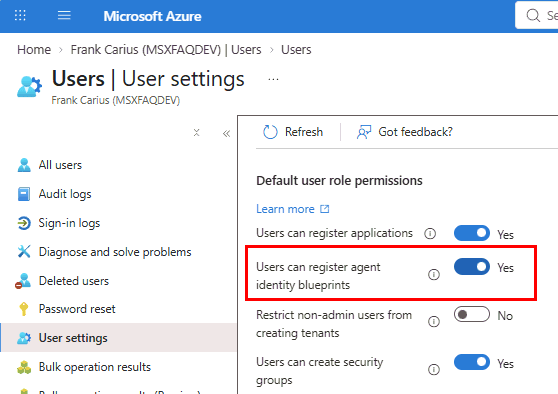
Möglichkeit direkt unterbinden. Der entsprechende Schieber
ist im Entra ID Portal unter "Users - User Settings".
https://portal.azure.com/#view/Microsoft_AAD_UsersAndTenants/UserManagementMenuBlade/~/UserSettings
Ohne eine entsprechenden Regelung für den Einsatz von Agenten sollten Sie die Anlage durch Anwender vielleicht unterbinden.
Aus Sicht von Microsoft ist der Default übrigens identisch mit der Anlage und Registrierung von Applications.
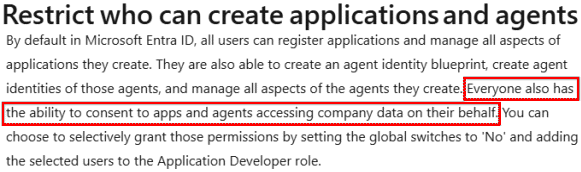
Ich hätte mir gewünscht, wenn Microsoft bei der Einführung dieser Funktion den Default anhand der darüber liegenden Einstellung gesetzt hätte.
- Delegate application and agent
management administrator permissions -
Microsoft Entra ID | Microsoft Learn
https://learn.microsoft.com/en-us/entra/identity/role-based-access-control/delegate-app-roles#restrict-who-can-create-applications-and-agents - Agent identity blueprints in Microsoft
Entra Agent ID
https://learn.microsoft.com/en-us/entra/agent-id/agent-blueprint
Agenten anzeigen
Als Administrator sollten Sie natürlich gleich mal nachschauen, ob jemand schon Agenten Blueprints angelegt hat. Sie finden diese Identitäten im Entra Portal unter "Agents/Agenten"

Sie finden hier dann sowohl die Blueprints samt der Person aber auch darunter die Agenten und über die Signin-Logs deren Aktivitäten
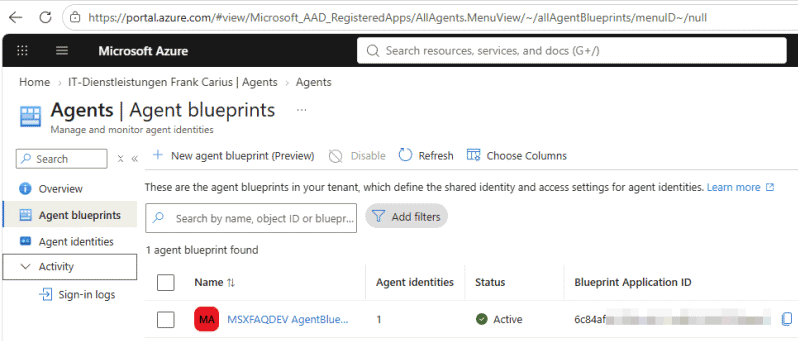
Sie können ja mal die "Blueprint Application ID" in das Suchfeld im Entra ID Portal eingeben. Sie finden dann sowohl eine Application als auch einen Service Principal
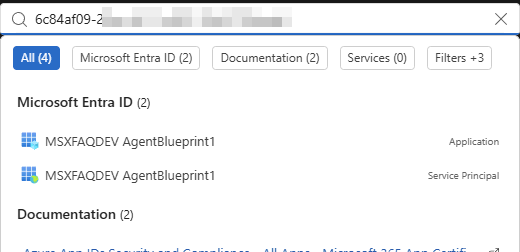
Diese Verweisen auch auf unterschiedliche URLs
https://portal.azure.com/#view/Microsoft_AAD_RegisteredApps/AgentBlueprintDetails.MenuView/~/overview/objectId/d1635b0c-xxxxxxxxxxxxxxxxxxx
https://portal.azure.com/#view/Microsoft_AAD_RegisteredApps/AgentBlueprintDetails.MenuView/~/overview/appId/6c84af09-xxxxxxxxxxxxxxxxxxx
Beide Links gehen letztlich zum gleichen Dialog

Agenten zurückbauen
Eigentlich sollten Sie den Besitzer darüber informieren, dass er etwas falsch gemacht hat und er es bitte auch wieder zurückbauen sollte. Der wird dann natürlich entgegnen, dass er es nicht wollte und nicht weiß wie es geht und die IT das doch machen sollte, wenn es stört und noch die Spitze aufsetzen, dass es ja nicht verboten gewesen wäre.
Ich habe bei mir über den Agenten-Bereich sowohl den Agenten als auch den Blueprint gelöscht. Eventuell müssen Sie sich aber erst die Berechtigungen geben oder zum Owner machen. Es gibt eine passende administrative Rolle:
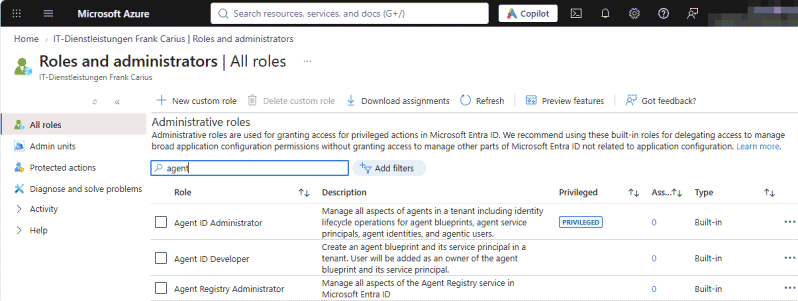
Nach wenigen Sekunden waren dann auch die Application und der Service Principal nicht mehr auffindbar.
- Roles and administrators - Microsoft
Azure
https://portal.azure.com/#view/Microsoft_AAD_IAM/RolesManagementMenuBlade/~/AllRoles/adminUnitObjectId//resourceScope/%2F - Agents - Microsoft Azure
https://portal.azure.com/#view/Microsoft_AAD_RegisteredApps/AllAgents.MenuView/~/overview/menuID~/null
Weitere Links
- Checkliste Tenant Einrichtung
- Action may be required: Review who can
create agents in Microsoft Entra
https://admin.cloud.microsoft/#/MessageCenter/:/messages/MC1506733 - MC1506733 - Action may be required:
Review who can create agents in Microsoft
Entra | Microsoft 365 Message Center Archive
https://mc.merill.net/message/MC1506733 - MC1506733: Action may be required:
Review who can create agents in Microsoft
Entra | DeltaPulse
https://deltapulse.app/item/MC1506733 - Linkedin François Posch - Neues Setting
in Entra ID, das du vor dem 4. November
prüfen solltet
https://lnkd.in/p/eQFpGj6d
https://www.linkedin.com/feed/update/urn:li:activity:7520393811429257216/