
ADSync Match Adminkonten
Diese Seite beschreibt eine Besonderheit von ADSync, wenn AD-Konten mit bereits bestehenden CloudOnly-Konten verknüpft werden sollen, die schon administrative Rollen in Office 365 besitzen.
Standardmäßig matched ADSync keine CloudOnly-Benutzer, die eine administrativ Rolle haben!
Ich rate davon ab, dass lokale AD-Konten, die in die Cloud synchronisiert werden, dort permanent in Adminrollen aufgenommen werden. Wird dann das lokale AD kompromittiert, hat der Angreifer auch Zugriff auf ihren Tenant. Administratoren in der Cloud sollten CloudUser sein oder mit PIM nur auf Zeit die Rechte bekommen.
Ausgangssituation
Die meisten Office 365 Umgebungen beginnen mit einem Tenant, indem es einen Administrator gibt und eine Trial-Version von Office 365 oder Microsoft 365 genutzt wird. Sehr schnell werden dann weitere Benutzer in Office 365 angelegt, die für Demo- und Test-Fälle eingesetzt werden. Irgendwann möchten Sie dann aber die vorhandenen Benutzer im lokalen Active Directory mit ADSync in der Cloud verwalten und natürlich kennen Sie die folgenden Seite, wie ADSync bei dem ersten Abgleich eines lokalen AD-Objekts in der Cloud passende Entra ID-Objekte sucht. Auf mehreren Seiten habe ich beschrieben, wie ADSync ein passendes Objekt sucht:
Eine wichtige Rolle spielt dabei auch der SourceAnchor. Nun ist es aber bei einem Kunden passiert, dass bei dem ersten Abgleich einer Pilotgruppe ein nicht vorhandenes Konto wie erwartet neu angelegt wurde aber zwei vorhandene Konten nicht "gematched" wurden. Natürlich haben wir geprüft, dass ein Matching per UPN aktiviert war:
PS C:\>Connect-MsolService
PS C:\>Get-MsolDirSyncFeatures -Feature EnableSoftMatchOnUpn

ExtensionData                                    DirSyncFeature       Enabled
-------------                                    --------------       -------
System.Runtime.Serialization.ExtensionDataObject EnableSoftMatchOnUpn    True
Wir haben dann zuerst einen neuen Test-Benutzer in der Cloud (Entra ID) mit einem eindeutigen UPN angelegt und darauf einen Benutzer im lokalen AD mit dem gleichen UPN. Beim nächsten Durchlauf von ADSync wurde aus dem CloudOnly-Benutzer ein "DirSync"-Benutzer.
Nach einigen Prüfungen haben wird als einzigen Unterschied bemerkt, dass die Problembenutzer im Entra ID zusätzlich eine administrative Rolle hatten. Wenn Sie in der Cloud schon Benutzer angelegt haben, die in der Cloud "Administrative Rolle" besitzen, dann wär es natürlich gefährlich, wenn ADSync ein lokales Konto mit seinem Kennwort (Password Hash Sync (PHS)) matchen.
Vielleicht war es die gute Vorbereitung bei früheren Projekten, dass ich noch nie in diese Situation gekommen bin. Normalerweise trenne ich Benutzer und Administratoren streng voneinander und in der Anfangszeit eines Office 365 Projekts oder eines Pilotbetriebs nutze ich getrennte CloudOnly-Konten für Benutzer und Administratoren. Aber hier war es dann noch mal anders und es hat genau die beiden ersten Konten erwischt, die schon in der Cloud waren und per ADSync abgeglichen werden sollten
Microsoft Dokumentation
Es ist aber keineswegs so, dass Microsoft das Verhalten nicht dokumentiert hätte:

Quelle: Überlegungen zu Administratorrollen
https://docs.Microsoft.com/de-de/azure/active-directory/hybrid/how-to-connect-install-existing-tenant#admin-role-considerations
Man möchte damit einfach verhindern, dass quasi "aus Versehen" ein AD-Benutzer unbeabsichtigt einen Cloud-Benutzer mit administrativen Berechtigungen bekommt.
Überprüfung
Dennoch habe die Situation erst einmal in meiner Testumgebung nachgestellt. Ich wollte wissen, was denn passiert, wenn es schon ein Admin-Konto gibt und dann aus dem lokalen AD ein Konto mit dem gleichen UPN kommt. Folgende Schritte habe ich durchgeführt:
- Anlegen eines Cloud-Only Users
UPN=matchtestadmin@msxfaq.de

Lizenz: Keine Produktlizenz
Adminrolle: GlobalAdmin

- Anlegen eines lokalen AD-Users
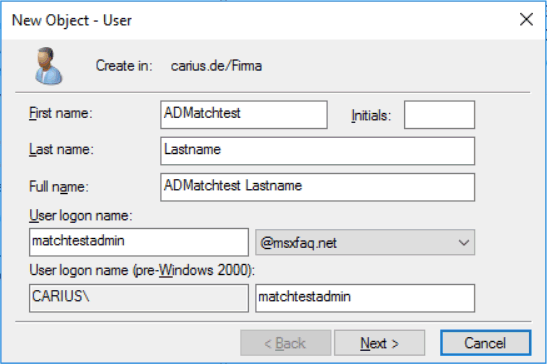
- ADSync laufen lassen
- Ergebnis kontrollieren

Sie können sehen, dass ADSync trotz Übereinstimmung beim UPN (und Mailadressen) das Konto nicht gematched hat und stattdessen ein zweites Konto angelegt hat. Normalerweise passiert das natürlich nicht, wenn Sie in der Cloud vor der Einrichtung von ADSync nur wenige Pilot/Test-Anwender haben und Administratoren auch noch separate Konten sind. Wenn es aber doch passiert ist, dann stellt sich die Frage der Heilung. Es gibt hier zwei Wege.
Heilung 1: Neu matchen
Das Problem tritt nur auf, wenn das Entra ID-Konto Mitglied einer Adminrolle ist. Es ist aber kein Problem dieses Recht temporär zu entfernen und das Soft-Match per UPN erneut zu starten. Allerdings muss dazu erst das alte Konto entfernt und ADSync überzeugt werden. Die Schritte sind aber einfach, da das zweite Konto ja eh keine Funktion hat.
- Sie schließen das lokale AD-Objekt
aus der ADSync-Replikation
aus
Je nach ADSync-Konfiguration können Sie das Konto temporär in eine nicht betrachtete OU verschieben oder das Filter-LDAP-Feld oder die Mitgliedschaft in der Filtergruppe ändern. Das Objekt wird von ADSync dann als "gelöscht" angesehen, aus dem Metaverse entfernt und auch im Entra ID gelöscht.. - Löschen Sie das von
ADSync nach "gelöschte
Objekte" verschobene "Konto
im Entra ID Portal komplett
ADSync macht nur ein "Soft-Delete" und es landet im Entra ID Papierkorb. Es muss aber ganz weg, da ansonsten ADSync eventuell ein "undelete" versucht.
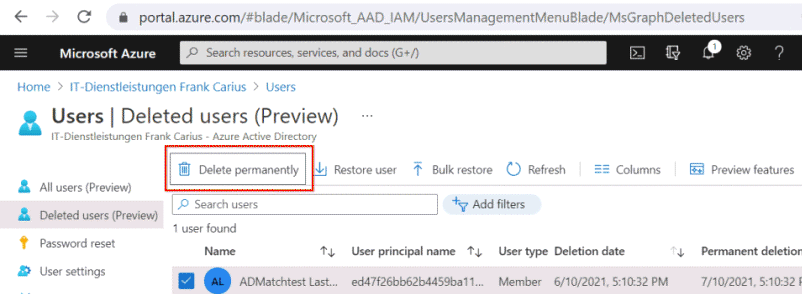
- Entfernen Sie das
CloudOnly Konto temporär aus
den Adminrollen
Das ist die Vorbereitung für das nächste Matching. - Stellen Sie das AD-Konto
wieder so ein, dass es durch
ADSync "gefunden" wird.
ADSync wird das aus seiner Sicht "neue" AD-Konto wieder einlesen und beim Schreiben ins Azure AD nach dem bestehenden Konto suchen. Diesmal ist das Ziel kein Admin mehr un der Match gelingt. - Weisen Sie dem Konto die
vorher entfernten
Admin-Rollen zu
Nun können Sie die Adminrollen wieder zuweisen. Wobei ich normalen Anwendern ungern auch Adminrollen zuweise oder nur in Verbindung mit PIM
Dies ist aber nur ein Weg die Inkonsistenz zu lösen.
Hardmatch über ImmutableID (Nicht mehr möglich!)
Wenn ein "Soft Match" nicht funktioniert, gab es immer noch den Weg eines "Hard Match". Diese Funktion ist eigentlich für eine Neuinstallation des Verzeichnisabgleich gedacht, wenn es kein Backup gibt und ein neuer Sync zu 100% wieder die gleichen Objekte zueinander zuordnen soll. Dazu speichert Entra ID Sync die ObjectGUID des Cloud-Objekts lokal im Feld "msds-ConsistencyGUID" ab. Siehe auch SourceAnchor. Diese Feld können Sie per PowerShell auch ändern. Früher konnte ich über den Weg auch "AdminKonten" wieder verbinden. das geht seit Sommer 2026 nicht mehr und wurde von Microsoft auch kommuniziert.

Normalweise liest Entra ID Sync den Source Anchor beim Import aus der Cloud aus und sucht im Metaverse aus den vorherigen Imports des lokalen AD ein passendes Objekt. Wäre diese Funktion noch aktiv, dann würde folgender Angriff möglich:
- Es gibt einen CloudOnly User mit
Adminrolle in Entra ID
Das ist in vielen Tenants der normale Fall, wie Administratoren in der Cloud angelegt werden - Lokaler UserAdmin im AD
Eine unerkannt bösartige Person hat im lokalen Active Directory das Recht neue Benutzer anzulegen oder bestehende Benutzer zu verwalten. Das ist nicht mal so selten, dass "IT-Ansprechpartner" in den Abteilungen oder Standorten die lokalen Anwender verwalten, z.B. in Gruppen aufnehmen oder Kennworte zurücksetzen. Wenn hier nicht genau aufgepasst wurde, hat der privilegierte Benutzer auch das Recht da Feld "msds-ConsistencyGUID" zu schreiben. - Lokaler böser UserAdmin liest Entra ID
Nun ist es in Entra ID by Default nicht viel anders, als im lokalen AD, wo DomainUser auch ziemlich viel "lesen" dürfen. Ein User kann z.B. über Graph o.ä. auch Informationen aus dem Entra ID erhalten und damit auch die Immutable ID. - Lokaler böser UserAdmin legt User mit
gleiche ImmutabelID an
Dieser User ist unter der Kontrolle des bösen Admins - Entra ID Connect und Hardmatch
Wäre die Funktion "Hard-Match" nicht deaktiviert, würde Entra ID Sync den lokalen Benutzer finden und mit dem Cloud Admin zusammenführen. Aus dem CloudUser würde ein "DirSync-User" werden und der böse lokale Admin hätte den Zugriff
Insofern ist es gut, dass ein HardMatch auch nicht mehr möglich ist.
- MC1263280 Microsoft Entra: Security hardening to prevent user account takeover in Microsoft Entra Connect Sync
- Bevorstehende Änderung – Microsoft Entra
Verbinden des Sicherheitsupdates, um eine
harte Übereinstimmung für Benutzer mit
Microsoft Entra Rollen zu blockieren
https://learn.microsoft.com/de-de/entra/fundamentals/whats-new#upcoming-change--microsoft-entra-connect-security-update-to-block-hard-match-for-users-with-microsoft-entra-roles - Konfigurieren von Microsoft Entra
Connect für einen vorhandenen Mandanten -
Harder Ableich im Vergleich zu weicher
Abgleich
https://learn.microsoft.com/de-de/entra/identity/hybrid/connect/how-to-connect-install-existing-tenant?source=recommendations#hard-match-vs-soft-match
Einschätzung
Bis ich das erste mal mit dem Problem konfrontiert wurde, habe ich nichts über das besondere Verhalten des ADSync beim Matching in Verbindung mit Entra ID-Konten und Administrativen Berechtigungen gewusst. Es war daher schon überraschend, aber beschreibt auch einen eher seltenen Fall. Zumindest wenn Sie sich an die Grundregel halten, dass Benutzerkonten für Benutzer sind und Adminkonten für Administratoren, die zumindest am Anfang als "CloudOnly"-Konten angelegt werden und vielleicht eher nicht über ein Matching nachträglich mit einem lokalen AD-Konto verbunden werden.
Aus meiner Sicht macht es sogar Sinn, Admin-Konten beim
Matching auszunehmen, um die Funktion der CloudOnly-Konten
nicht zu gefährden. Mit
Password
Hash Sync (PHS) würde hier auch da Kennwort des
bisherigen "Cloud Only"-Admins überschrieben, was
unterwünscht sein könnte. Zumindest könnte der betroffene
Admin sich vielleicht nicht mehr anmelden. In Forests mit
mehreren Domains könnte es auch ein anderes Konto mit dem
gleichen UPN geben und damit jemand unberechtigter Weise zu
Admin-Rechten kommen.
Das sind alles zwar unwahrscheinliche Szenarien aber eben
auch nicht ausgeschlossen.
Wir nehmen für die nächsten ADSync-Installationen mit, dass CloudOnly-Konten mit administrativen Berechtigungen in der Cloud durch ADSync nicht mit lokalen AD-Konten verknüpft werden.
Weitere Links
- ADSync User Matching
- Office365:SourceAnchor und ADMT
- ADSync - Group Matching
- ADSync CloudOnlyUser
- ADSync Monitoring
- Office 365:UPN / Anmeldename
-
Azure AD Connect: When you have an existing
tenant
https://docs.Microsoft.com/en-us/azure/active-directory/hybrid/how-to-connect-install-existing-tenant - MC1263280 Microsoft Entra: Security hardening to prevent user account takeover in Microsoft Entra Connect Sync
- Bevorstehende Änderung –
Microsoft Entra Verbinden
des Sicherheitsupdates, um
eine harte Übereinstimmung
für Benutzer mit Microsoft
Entra Rollen zu blockieren
https://learn.microsoft.com/de-de/entra/fundamentals/whats-new#upcoming-change--microsoft-entra-connect-security-update-to-block-hard-match-for-users-with-microsoft-entra-roles - Konfigurieren von
Microsoft Entra Connect für
einen vorhandenen Mandanten
- Harder Ableich im
Vergleich zu weicher
Abgleich
https://learn.microsoft.com/de-de/entra/identity/hybrid/connect/how-to-connect-install-existing-tenant?source=recommendations#hard-match-vs-soft-match - 2641663 How to use SMTP matching to match On-Premises User accounts to Office 365 User accounts for directory synchronization