
Exchange 2016/2019 Support Ende
Am 13. Oktober 2026 hat Microsoft für ESU-Kunden das letzte Security Updates für Exchange 2016/2019 veröffentlicht, welches noch einmal sechs kritische Sicherheitslücken stopft. Das ESU-Programm endet damit und es gibt keine weiteren Security Updates für diese beiden Produkte. Alle Kunden ohne ESU bekommen schon seit Oktober 2025 keine Security Updates über legale Wege. Microsoft wird das ESU-Programm nicht verlängern aber zahlende Kunden können auch nach dem Auslaufen zumindest das letzte Exchange 2016/2019-Update von Microsoft herunterladen und installieren.
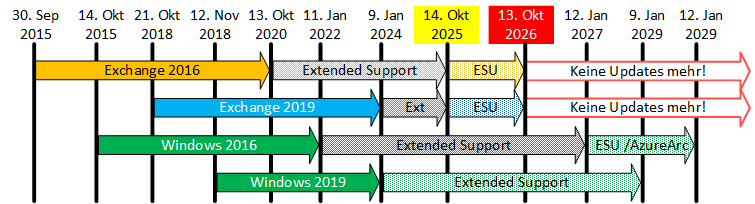
Die Reise von Exchange 2016/2019 ist definitiv zu Ende.
Sie sind ein Ziel!
Das ist aber keine Sicherheit, denn vermutlich am 2. Dienstag im November 2026 wird Microsoft das nächste Update für Exchange SE veröffentlichen und damit indirekt auch offenlegen, welche Lücken gefixt werden. Angreifer werden also nicht nur die CVE-Berichte dazu studieren, sondern insbesondere den Code aus dem Update mit den vorherigen Versionen vergleichen und in kurzer Zeit herausfinden, welche Korrekturen Microsoft vorgenommen hat. Damit ist es dann sehr leicht entsprechende Angriffe auf nicht aktualisierte Server zu ermitteln.
Schlangenöl?
Einige Firmen versuchen das Risiko eines Angriffs zu mitigieren, indem Sie die Exchange Server durch Zusatzmaßnahmen weiter absichern. Das ist sinnvoll aber nicht ausreichend
- Eigenes Subnetz
Das ist keine schlechte Idee, wenn Systeme in eigenen Subnetzen stehen und damit der Zugriff auf oder von anderen Systemen über Router erfolgt. Ein Subnetz allein ist aber kein Schutz. - Firewall/Router
Es ist ziemlich klar, wie ein Exchange Server kommuniziert. Clients verbinden sich per HTTPS, IMAP, POP, SMTP und die Server sprechen nach extern ebenfalls HTTP/SMTP. Zudem kommunizieren Sie als Domain Mitglied mit den Domain Controller, brauchen eine DNS-Auflösung aber auch Monitoring, Backup und Updates brauchen entsprechende Portfreischaltungen. Das ist alles loben- und wünschenswert aber lässt dennoch zu viele Türen zu genau diesen Diensten zu. Aber es hilft schon, wenn ein gekaperter Exchange Server vielleicht nicht einfach mal so eine Verbindung zu ihren Buchhaltungssystemen aufbauen kann. - Pre-Authentication
Ich predige schon immer den Wunsch, dass Sie vor Exchange einen Loadbalancer oder eine Web-Application-Firewall platzieren, die alle eingehenden HTTP-Anfragen analysiert, nur erlaubte URLs weitergibt und eine Anmeldung des Clients erzwingt. Damit kommen am Exchange Server nur noch "legitime" Verbindungen an, was Angriffe auf Anonym ausnutzbare Dienste erschwert. Das ist nicht ausreichend, wenn es gibt genug gekaperte Benutzer und Clients, so dass Angreifer sich als legitimer Anwende ausgeben. Es gib aber auch andere Angriffsvektoren, die Sie so nicht abhalten.
Ich möchte dazu zwei Beispiele geben:
- CVE-2026-70571 (Rating 8.1) seit
Okt SU11 gefixt
Es reichte eine entsprechend falsch formatierte Mail an ein Postfach zu senden, welche auf Exchange bei der Konvertierung einen Bufferüberlauf verursacht und Code auf dem Server ausführt.
"An unauthenticated attacker could send a specially crafted email to an affected Exchange server, triggering an internal content-conversion process. Successful exploitation could allow the attacker to execute code on the server. "
Quelle:
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-70571
- CVE-2026-96940 (Rating 8.89 seit Sep
SU10v2 gefixt)
Ich muss zwar ein gültiges Benutzerkonto haben, aber dann kann ich andere Mails lesen. Es gibt genug Angreifer, die gültige Zugangsdaten eines Benutzers haben und nur auf so eine Lücke warten, um diese dann auszunutzen.
"An authenticated attacker who successfully
exploited this vulnerability could gain
unauthorized access to other users'
mailboxes within the same organization and
read email messages and attachments. The
vulnerability does not allow access across
tenant boundaries."
Quelle: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-96940
Beide Angriffe kann eine vorgeschaltete HTTP-Pre-Authentication nicht verhindern, auch wenn Sie ansonsten natürlich als Abwehr gegen anonyme Zugriffe immer noch wichtig ist.
Lassen Sie sich nicht von irgend jemandem sagen, dass man Exchange 2016/2019 noch problemlos betreiben könnte. Das geht nur in einer komplett abgeschotteten Umgebung, z.B. in einem Museum. Ein Mailserver ohne Erreichbarkeit von Clients und Mailaustausch mit dem Internet kann nicht funktionieren.
Was tun sprach Z...?
Für die Betreiber von Exchange 2016/2019 stellt sich daher die Frage, wie sie nun weiter machen. Im Grund sind vier Optionen möglich:
-
Schnelle Migration zu Exchange SE
Bei Exchange 2019 ist dies ein „Inplace Update“ und sehr einfach und schnell möglich. Bei Exchange 2016 müssen Sie neue Server parallel installieren und Dienste migrieren.
In beiden Fällen benötigen Sie die Exchange SE Server-Lizenzen und entsprechende User-CALs.
Hinweis: Einige Microsoft 365 Pakete enthalten diese Lizenzen für den OnPremises Einsatz.
Exchange SE Update Guide, MoveRequest und MigrationBatch -
Migration zu Exchange Online und Rückbau Exchange OnPremises
Sie können alle Postfächer in die Microsoft Cloud migrieren und am Ende die lokalen Exchange Server komplett deinstallieren. Für die Verwaltung der Empfänger haben Sie die Wahl, ob sie lokal eine Exchange SE Management Shell weiter betreiben oder mit „isExchangeCloudManaged“ auch die Exchange Verwaltung in die Cloud verlagern.
Siehe dazu auch LES - Last Exchange Server, Exchange Online Provisioning, IsExchangeCloudManaged, Last Exchange Server entfernen, Provisioning mit IsExchangeCloudManaged -
Migration zu anderen Mailsystemen
Es gibt neben Exchange auch andere Mailsysteme für den Eigenbetrieb oder bei einem Provider. Die meisten nutzen im Unterbau einen SMTP-Service (Postfix/EXIM/SendMail) und einen IMAP-Service für den Client Zugriff. Es gibt auch Collaboration-Systeme, die ähnlich wie Exchange mit Weboberflächen, Kontakten, Kalendern aufwarten. Eine Migration der Mails aus Exchange per IMAP4 ist in der Regel einfach. Allerdings stecken in Exchange in der Regel noch viel mehr Informationen (Termine, Kontakte, Notizen, Öffentliche Ordner), die dann zurückbleiben. -
Weiterbetrieb
Sie können natürlich entgegen allen BSI-Empfehlungen (https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/DE/BSI/Internetsicherheit/isi_mail_server_studie_pdf.pdf u.a.) die Exchange 2016/2019 Server weiter betreiben und sie in eigene Subnetze verlagern, die Verbindungen per Firewalls, Proxy-Server, Pre-Authentication, Virenscanner, Spamfilter, u.a. besser sichern aber ein Exchange Server ist immer noch „Domain Mitglied“ mit entsprechenden Verbindungen zu Domain Controllern, umfangreichen Berechtigungen auf AD-Objekte u.a.
Führen Sie gewissenhaft eine Risikoabschätzung durch, ehe Sie die Server länger als unbedingt notwendig weiter betreiben.
Andere Optionen sehe ich aktuell nicht.
Wenn Sie Hilfe bei der Analyse, Entscheidung und Umsetzung brauchen, dann können Sie mich gerne ansprechen. Net at Work und MSXFAQ
Weitere Links
- Exchange Updates
- Exchange SE Update Guide
- Exchange Server SE Updates
- Updates für Exchange 2019
- Updates für Exchange 2016
- Exchange 2019 Support Ende
- IsExchangeCloudManaged
- Provisioning mit IsExchangeCloudManaged
- Last Exchange Server entfernen
- Support for Exchange Server 2016 and
Exchange Server 2019 ends today | Microsoft
Community Hub
https://techcommunity.Microsoft.com/blog/exchange/support-for-exchange-server-2016-and-exchange-server-2019-ends-today/4461192 - Mainstream Support for Exchange Server
2019 Ends Today
https://techcommunity.Microsoft.com/t5/exchange-team-blog/mainstream-support-for-exchange-server-2019-ends-today/ba-p/4025016 - Servicing Exchange Server 2019
https://techcommunity.Microsoft.com/t5/exchange-team-blog/servicing-exchange-server-2019/ba-p/3989195 - Planning ahead for Windows Server 2016 end of support
https://www.microsoft.com/en-us/windows-server/blog/2026/02/25/planning-ahead-for-windows-server-2016-end-of-support/ - ESU Page
https://aka.ms/esupage
https://www.microsoft.com/en-us/windows-server/extended-security-updates - Upgrading your organization from current
versions to Exchange Server SE
https://techcommunity.microsoft.com/blog/exchange/upgrading-your-organization-from-current-versions-to-exchange-server-se/4241305 - Exchange Server Roadmap Update
https://techcommunity.microsoft.com/t5/exchange-team-blog/exchange-server-roadmap-update/ba-p/4132742 - Exchange 2019 Lifecycle
https://learn.Microsoft.com/en-us/lifecycle/products/exchange-server-2019 - Modern
Lifecycle Policy
https://docs.Microsoft.com/lifecycle/policies/modern - Modern
Lifecycle Policy FAQ
https://learn.Microsoft.com/en-us/lifecycle/faq/modern-policy - Quelle: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-70571