
SMS oder Voice zur Anmeldung
Mit der Message MC1474104 hat Microsoft das Ende von SMS als "First-factor sign-in" verkündet zum 1 Februar 2027. Eine SMS oder einen Anruf kann man bei vielen Telefonen auch sehen, wenn es gesperrt ist oder als staatlicher Akteur auch umleiten. Einen Anruf kann ich ebenfalls mit wenig Aufwand umleiten und damit mit mehr Berechtigungen erlangen. Aber was bedeutet das für ihre Anmeldung der Anwender an Microsoft 365, insbesondere F1/F3-Anwender, die keinen Windows PC mit Windows Hello nutzen können?
SMS First Factor
Eine Anmeldung mit Benutzername und Kennwort ist schon lange unsicher und ein zweiter Faktor ist schon länger dringend angeraten. "Office Worker" können an ihrem persönlichen Computer mit Windows Hello und Passkeys arbeiten und auf dem Smartphone mit dem Microsoft Authenticator. Aber was machen all die "Gelegenheitsakteure", die sich auf wechselnden Systemen sich anmelden? Solche Anwender konnten sich tatsächlich mit mit einem per SMS zugesandten Einmalkennwort anmelden.
Damit ist nicht die SMS als zweiten Faktor gemeint. Der wird aber später auch abgeschaltet
Ich würde über eine "Anmeldung per SMS" natürlich kein Admin-Konto absichern und auch keine normalen Office-Arbeiter mit umfangreichen Zugriffsrechten. Aber für wenig privilegierte Konten, klassische "Fabrikam"-Arbeiter, die mit einer F1/F3-Lizenz nur ganz wenig Berechtigungen und Funktionen nutzen, war diese Anmeldung durchaus in Verwendung. Der kritische Punkt ist aber, dass SMS nicht "sicher" ist, denn SIM-Karten können nachgemacht oder gestohlen werden und auch die Übertragung ist kritisch. Da schreibt Microsoft auch in "MC1474104 Microsoft Entra ID: Follow-up on SMS first-factor sign-in retirement and upcoming changes".
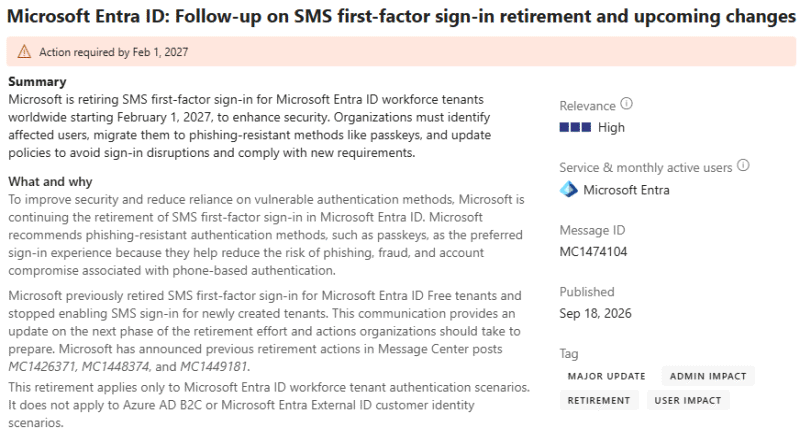
Ein Administrator muss hier also bis zum 1. Februar 2027 aktiv werden, wenn Es Anwender gibt, die sich mit einer zugesandten SMS anmelden, denn nach dem 1. Feb 2027 ist SMS keine gültige "First-Factor-Signin"-Methode.
- Konfigurieren und Aktivieren von Benutzern für die
SMS-basierte Authentifizierung mithilfe von Microsoft Entra ID
https://learn.microsoft.com/de-de/entra/identity/authentication/howto-authentication-sms-signin - Einrichten der SMS-Anmeldung als Methode zur Überprüfung per
Telefon
https://support.microsoft.com/de-de/accounts-billing/work-school/set-up-sms-sign-in-as-a-phone-verification-method - Choose a telephony provider for SMS and voice authentication
https://learn.microsoft.com/en-us/entra/identity/authentication/concept-phone-providers
Zeitleiste
Die Einführung von Passkeys statt SMS/Voice ist straff und es gibt keine "Opt-Out"-Möglichkeit.
SMS and voice are no longer positioned as secure authentication methods and will
no longer be provided natively in Entra ID.
Quelle: Passkeys by default and retirement of Microsoft-provided SMS and voice
authentication
https://learn.microsoft.com/en-us/entra/identity/authentication/concept-sms-voice-retirement
Als Vorbereitung auf die Abschaltung von SMS als zweiten Faktor hat Microsoft zum 1. September 2026 schon einmal "Passkeys" als "Default Authentication" für alle Tenants aktiviert. Und auch die Roadmap zur Abschaltung von SMS als zweiter Faktor ist eng getaktet. Anscheinend sind die Angriffe nicht nur theoretisch, selten oder auf "wichtige" Konten beschränkt.
- ab 1. Sep 2026
Benutzer mit aktiver SMS/Voice-Anmeldung werden für Passkey freigeschaltet und bekommen die Aufforderung, einen Passkey zu erstellen. Als Administrator sollten Sie ihre Mitarbeiter entsprechend informieren oder andere sicheren Alternativen konfigurieren - ab 1. Feb 2027
Anmeldung mittels SMS oder Sprache wird deaktiviert. Interessanterweise sind nur "Global Administratoren" und externe Benutzer davon noch ausgenommen. Bis dahin müssen aber alle betroffenen Benutzer eine phishing-resistente Anmeldung eingerichtet haben.
Wer sich jetzt noch per SMS/Sprache anmeldet, muss einen Passkey einrichten. Er kann den Dialog nicht überspringen. Microsoft macht also Ernst - ab 1 Juli 2027
Nun wird SMS/Sprache auch für "Global Administratoren" und "Externe User" abgeschaltet. Diese Benutzer können noch eine Anmeldung starten aber können den Zwang zur Einrichtung eines Passkey nicht mehr übergehen. Ohne Passkey kommen Sie nicht weiter. Einzige "Interne Gäste" sind noch ausgeschlossen.
Es wird also höchste Zeit die Sign-in-Logs zu prüfen und entsprechende Maßnahmen zu ergreifen.
SMS als zweiter Faktor und SSPR
Die Änderung betrifft nur auf den ersten Blick nicht die SMS als zweiten Faktor. Allerdings findet sich noch eine Information, die sich auch auf den zweiten Faktor auswirken dürfte.
If your tenant still has users enabled for Microsoft-managed SMS or voice on
their applicable retirement date, and you haven't configured a customer-managed
telecom provider through the Security Store, those users can no longer use SMS
or voice to satisfy MFA requirements and continue signing in.
Quelle: Passkeys by default and retirement of Microsoft-provided SMS and voice
authentication
https://learn.microsoft.com/en-us/entra/identity/authentication/concept-sms-voice-retirement
Wer nach dem 1. Feb 2027 auch SMS als möglichen zweiten Faktor anbieten will, muss einen Dritthersteller integrieren. Auch hier ist der Zeitplan sehr knapp:
- 18. Sep 2026
Eine Liste der SMS/Sprache-Anbieter soll von Microsoft veröffentlicht werden. Ich habe am 22. Sep 2026 weder in meinen Tenants, im Secure Store oder sonst wo eine Liste gefunden. - 30. Okt 2026
Ab jetzt sollten Sie überhaupt erst die SMS-Anbieter konfigurieren können. - 1. Feb 2027
Microsoft schaltet seinen SMS/Voice-Service für normale Benutzer ab. Bis hier müssen sie einen eigenen Anbieter hinterlegt haben, wenn Sie für normale Benutzer weiter SMS nutzen wollen. - 1. Juli 2026
Abe nun müssen auch Globale Administratoren und externe Benutzer über einen Drittanbieter per SMS angesprochen werden, wenn Sie dies weiter wünschen.
Es kann natürlich sein, dass Microsoft all diese Zeiten verschiebt, z.B. wenn die Integration mit Drittherstellern doch nicht so einfach und reibungslos funktioniert. Wir sprechen hier aber weiterhin nur über SMS als zweiten Faktor aber nicht als primäre Anmeldemethode.
- Microsoft Security Store
https://securitystore.microsoft.com/ - Frequently asked questions about SMS and voice retirement
https://learn.microsoft.com/en-us/entra/identity/authentication/concept-sms-voice-retirement-faq - Choose a telephony provider for SMS and
voice authentication
https://learn.microsoft.com/en-us/entra/identity/authentication/concept-phone-providers
Gute Alternativen
Gehen wir mal davon aus, dass sie weiterhin den Anwendern eine einfache und sichere Anmeldung bereitstellen wollen. Dann ist SMS oder Sprache nicht sicher. Eine SMS kann auf dem Telefonnetz durch Provider oder auch staatliche Akteure abgefangen werden. Einen Sprachanruf können Sie z.B. über eine heimlich eingerichtete Rufweiterleitung oder Parallelanruf zu einem anderen Anschluss umleiten. Der sichere Weg ist natürlich schon den Empfehlung von Microsoft zu folgen nun eine "phishing-resistente" Anmeldung umzusetzen, z.B.
- Passkeys
- Zertifikate
- Fido-Keys
- Passwordless Signon mit Authenticator
- Einmal Tokens
- Username+Kennwort+ weiteren Faktor
Im Entra ID Admin-Center können Sie die in ihrem Tenant verfügbaren Anmeldeverfahren konfigurieren. Bei mir war im Sep 2026 noch "SMS" und "Voice Call" verfügbar aber ich hatte es nie aktiviert.
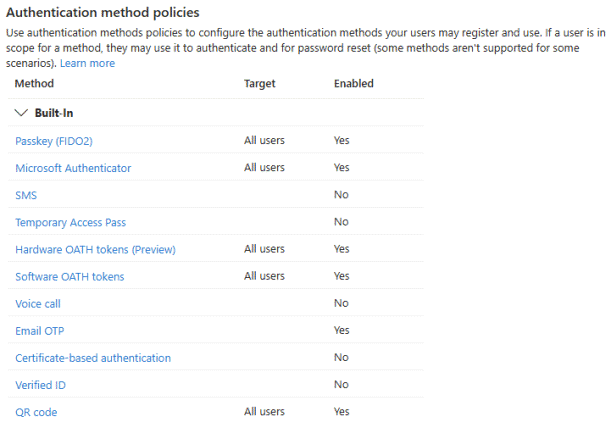
Quelle: Authentication methods - Microsoft Azure
https://portal.azure.com/#view/Microsoft_AAD_IAM/AuthenticationMethodsMenuBlade/~/AdminAuthMethods
Alternativen
Ich höre schon die Administratoren und Firmenchefs, die unbedingt eine "einfache Anmeldung" für ihre F1/F3-User haben wollen. Zuerst denke ich darüber nach, wie sich ein "Blue Collar Worker" mit einer F1/F3-Lizenz am Gerät vorstellen kann. Nicht immer hat ein Gerät eine vollständige Tastatur oder die Eingabe eines Anmeldenamens dauert einfach zu lange. In Hygienebereichen (Kliniken, Arzneimittel etc.) ist jede Berührung kritisch und in EX-geschützten Bereichen (Bergbau, Chemie Industrie etc.) sind Steckkontakte auch vielleicht ein Problem. Woanders ist die Umgebung, z.B. durch Staub eine Herausforderung. Aber es gibt entsprechende Möglichkeiten:
- Windows Hello Kamera (eingeschränkt)
Windows kann mit der passenden Kamera auch Menschen anhand des Gesichts erkennen. Das klingt erst einmal gut aber erfordert, dass der Anwender sich vorher an dem Computer eingerichtet hat. Hier gibt es aber ein Limit von 10 Identitäten pro Windows Computer und da die Daten mit dem lokalen TPM verbunden sind, gibt es auch kein Roaming. - Smartcard
Sie könnten jedem Mitarbeiter eine Smartcard ausstellen, der z.B. auch Mitarbeiterausweis und Firmenausweis ist. Vielleicht kann er auch die Schließanlage bedienen. Der Anwender muss dann nur die Karte einstecken (oder auflegen) und seine PIN eingeben. -
QR Code
Anmeldung
Sie könnten überlegen, ob sich Anwender mit einem QR-Code und PIN anmelden. Allerdings muss dazu der Tenant als auch das Endgerät (Kamera, meist Smartphone) diese Funktion bereitstellen - Eigener Federation Service
Früher habe ich ADFS-Server mit Federation installiert. Diese Federation-Funktion wird in Entra ID nicht eingestellt. Sie könnten also ADFS, Shibboleth, KeyCloak oder andere SAML-Services nutzen, um sich dort wieder mit einer Personalnummer und eigener SMS-Lösung anzumelden und dann ein Token zu erhalten, mit dem Entra ID dann eine Anmeldung erlaubt.
Eventuell brauchen wir eine Vorschaltseite, wenn der F1/F3-User gar keinen Browser nutzt, die sich dann den Nounce und Redirect für die Anmeldung per Federation holt.
Die ersten beiden Optionen finde ich am besten und kosten auch nicht die Welt. Ein NFC-Reader für einen Computer bewegt sich in der Region um 40-100€ und ein passender FIDO2-Stick mit NFC bekommen Sie schon für 30-100 Euro. Ich würde mich in die Richtung entscheiden.
Leider kenne ich noch keinen Weg, wie die Präsent eines Users vor dem Computer z.B. mittels AirTag (UWB), 10€ Bluetooth-Beacon, EC-Karte, Kreditkarte, ePerso o.ä. zumindest zur Identifizierung der Person nutzen kann, so dass dann nur noch eine PIN erforderlich wäre
Nicht jeder Arbeitsplatz kann mit Kamera, RFID-Leser, Smartcard-Leser o.ä. ausgestattet werden.
Schmutzige Alternativen
Die folgenden Ideen sind keine Empfehlung von mir und haben sicherlich Angriffsflächen. Sie sollten eher aufzeigen, wie man eine Entra ID Anmeldung vereinfachen kann, wenn man eigene Dienste aufsetzt und eine entsprechende Authentifizierung erreicht. Ich finde es erst einmal schade, dass die Nutzung von FIDO-Schlüsseln per USB, Smartcards per Kartenleser und andere sichere Wege entweder nicht einfach verwendet werden können oder für ein Massenrollout zu teuer sind. Dabei denke ich nicht nur an die Kosten für die Hardware sondern auch das Ausrollen an die Mitarbeiter. Microsoft kann aufgrund der "Internationalität" vermutlich nicht alle lokalen Optionen ausschöpfen. Ich habe da natürlich noch ein paar andere Ideen:
- Temporary Access Token
Entra ID erlaubt es, dass ein Administrator ein Einmalkennwort für einen Benutzer ausstellt, welches dieser zur Anmeldung nutzen kann. Der Weg ist eigentlich dafür gedacht, wenn eine reguläre Anmeldung mit MFA nicht möglich ist und der Anwender z.B. ein neues Smartphone einrichten will. Technisch wär es aber auch möglich, dass ein Anwender auf einer vom Kunden bereitgestellten Webseite die Anmeldung startet und diese Webseite dann dynamisch ein wenige Minuten gültiges Einmaltoken erstellt und dem Anwender z.B. per eigenem SMTP2SMS-Dienst wieder als SMS zusendet. Mit dem Token kann er sich ebenfalls an Entra ID anmelden. - Temporary Access Token ans Gerät
Stellen Sie sich vor, sie gehen an einen NFC-Leser mit Display, an dem sich der Anwender mit einer Karte bekannt macht und im Hintergrund wird ein kurz gültiges Temporary Access Token erstellt und auf das Display des NFC-Lesers gesendet. Der Benutzer kann sich damit dann am Computer anmelden oder das NFC-Device tippt als USB-Tastatur-Emulation die Daten einfach ein.
Vielleicht gibt es noch andere Optionen.
- Configure Temporary Access Pass to register passwordless authentication
methods
https://learn.microsoft.com/en-us/entra/identity/authentication/howto-authentication-temporary-access-pass
Weitere Links
- QR Code Anmeldung
- Passkeys by default and retirement of Microsoft-provided SMS and voice
authentication
https://learn.microsoft.com/en-us/entra/identity/authentication/concept-sms-voice-retirement - Frequently asked questions about SMS and voice retirement
https://learn.microsoft.com/en-us/entra/identity/authentication/concept-sms-voice-retirement-faq - QR-Code-Authentifizierungsmethode in Microsoft Entra ID - Microsoft Entra ID
https://learn.microsoft.com/de-de/entra/identity/authentication/concept-authentication-qr-code#unsupported-user-scenarios-in-current-release - Unterstützung für Passkeys unter Windows
https://learn.microsoft.com/de-de/windows/security/identity-protection/passkeys/ - Microsoft wirft SMS-basierte Authentifizierung aus Entra ID raus
https://www.heise.de/news/Microsoft-wirft-SMS-basierte-Authentifizierung-aus-Entra-ID-raus-11461055.html - Configure Temporary Access Pass to register passwordless
authentication methods
https://learn.microsoft.com/en-us/entra/identity/authentication/howto-authentication-temporary-access-pass